

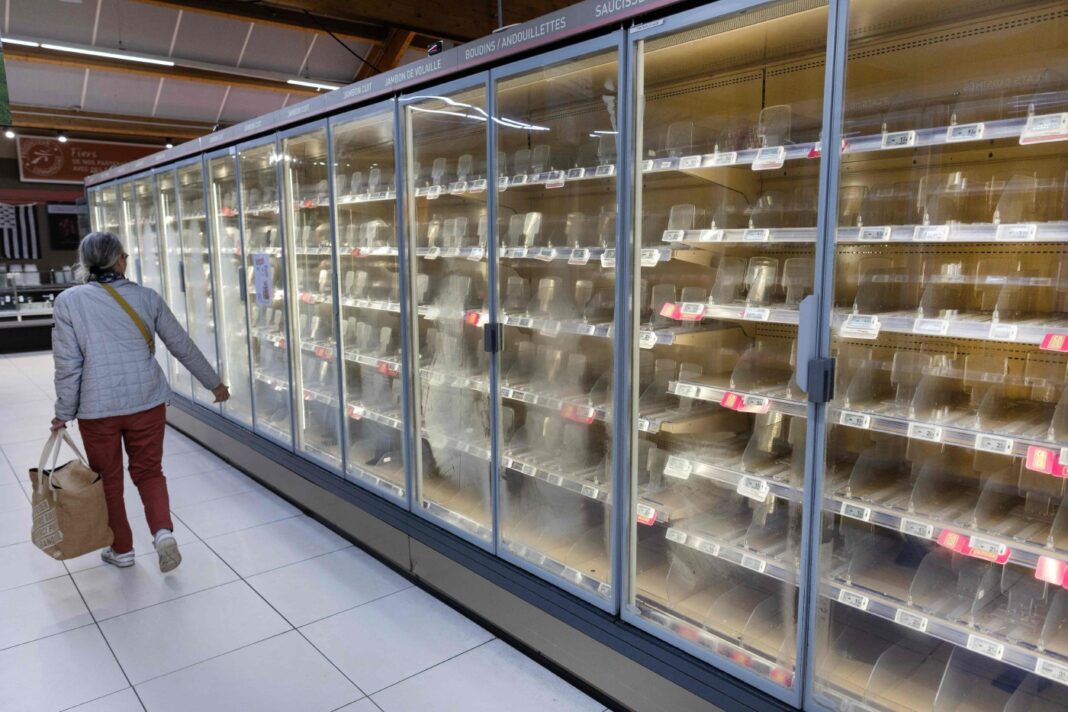
Μια πρωτοφανής και ανησυχητική κυβερνοεπίθεση έπληξε πρόσφατα εκατοντάδες καταστήματα λιανεμπορίου και σούπερ μάρκετ στη Γαλλία, κυρίως των γνωστών αλυσίδων Intermarché και Coopérative U, προκαλώντας τεράστιες υλικές καταστροφές και οικονομικές απώλειες που αγγίζουν τα εκατομμύρια ευρώ. Σύμφωνα με τα στοιχεία που έχουν γίνει γνωστά, άγνωστοι χάκερ κατάφεραν να διεισδύσουν στα κρίσιμα ψηφιακά συστήματα διαχείρισης και ελέγχου της ψύξης, εκμεταλλευόμενοι κενά ασφαλείας και παλαιότερες εκδόσεις του λογισμικού της δανέζικης εταιρείας Danfoss, το οποίο χρησιμοποιείται ευρέως στις εγκαταστάσεις των καταστημάτων.
Μέσω αυτής της παράνομης απομακρυσμένης πρόσβασης, οι δράστες παρενέβησαν στη λειτουργία απόψυξης και αύξησαν τεχνητά τη θερμοκρασία στα ψυγεία και τους καταψύκτες, με άμεσο αποτέλεσμα να καταστραφούν τεράστιες ποσότητες τροφίμων και ευπαθών προϊόντων που κρίθηκαν εντελώς ακατάλληλα για κατανάλωση. Η επίθεση αυτή ανέδειξε με δραματικό τρόπο τις ευπάθειες που υπάρχουν στις σύγχρονες υποδομές και στα συνδεδεμένα ψηφιακά συστήματα των επιχειρήσεων, τα οποία γίνονται συχνά στόχος κακόβουλων ενεργειών.
Απέναντι σε αυτό το σοβαρό περιστατικό, οι γαλλικές αρχές αντέδρασαν άμεσα. Η Εισαγγελία του Παρισιού ξεκίνησε επίσημη αυτεπάγγελτη έρευνα για τον εντοπισμό των δραστών και τη διαλεύκανση των συνθηκών κάτω από τις οποίες σημειώθηκε η παραβίαση, ενώ παράλληλα το γαλλικό υπουργείο Εμπορίου βρίσκεται σε στενή και συνεχή επικοινωνία με τις διοικήσεις των σούπερ μάρκετ που επλήγησαν, προκειμένου να αποτιμηθεί πλήρως το μέγεθος της ζημίας και να ενισχυθούν τα μέτρα ψηφιακής θωράκισης και κυβερνοασφάλειας στο μέλλον.
Προβλήματα σε Γαλλία, Ολλανδία και Βέλγιο
Παράλληλα με τα γεγονότα στη Γαλλία, προβλήματα ασφαλείας αντιμετώπισε και ο όμιλος Ahold Delhaize, ο οποίος έθεσε προληπτικά εκτός λειτουργίας ορισμένα συστήματα. Στην Ολλανδία επηρεάστηκαν οι διαδικτυακές υπηρεσίες και η εφαρμογή της Albert Heijn, ενώ παρατηρήθηκαν και λανθασμένες ενδείξεις στις ηλεκτρονικές ετικέτες, χωρίς ωστόσο να κλείσουν τα καταστήματα. Δυσλειτουργίες καταγράφηκαν επίσης σε Albert Heijn και Delhaize στο Βέλγιο, καθώς και σε καταστήματα Delhaize στο Λουξεμβούργο, αν και σε αυτές τις χώρες δεν διαπιστώθηκαν καταστροφές τροφίμων ή παρεμβάσεις στα ψυγεία, ενώ σύμφωνα με τη Deutsche Welle δεν φαίνεται να υπάρχει άμεση σύνδεση με την κυβερνοεπίθεση της Γαλλίας.
Στο μεταξύ, στη Γαλλία, ο πρωθυπουργός Σεμπαστιέν Λεκορνί κινητοποίησε την εθνική υπηρεσία κυβερνοασφάλειας ANSSI, η οποία εντόπισε την ευπάθεια στο λογισμικό της Danfoss και αναζητά άλλες ευάλωτες επιχειρήσεις, με την ταυτότητα των δραστών να παραμένει άγνωστη και την αποκατάσταση των αποθεμάτων στα σούπερ μάρκετ να απαιτεί αρκετές ημέρες.
Ζ.Γ.